AI-agents die kunnen inloggen: waarom identity en permissions de nieuwe enterprise-laag worden
AI-agents verschuiven van slimme assistenten naar uitvoerende software. Dat maakt identity, toegangsbeheer, logging en veilige workflow-automatisering ineens een strategisch vraagstuk voor bedrijven.
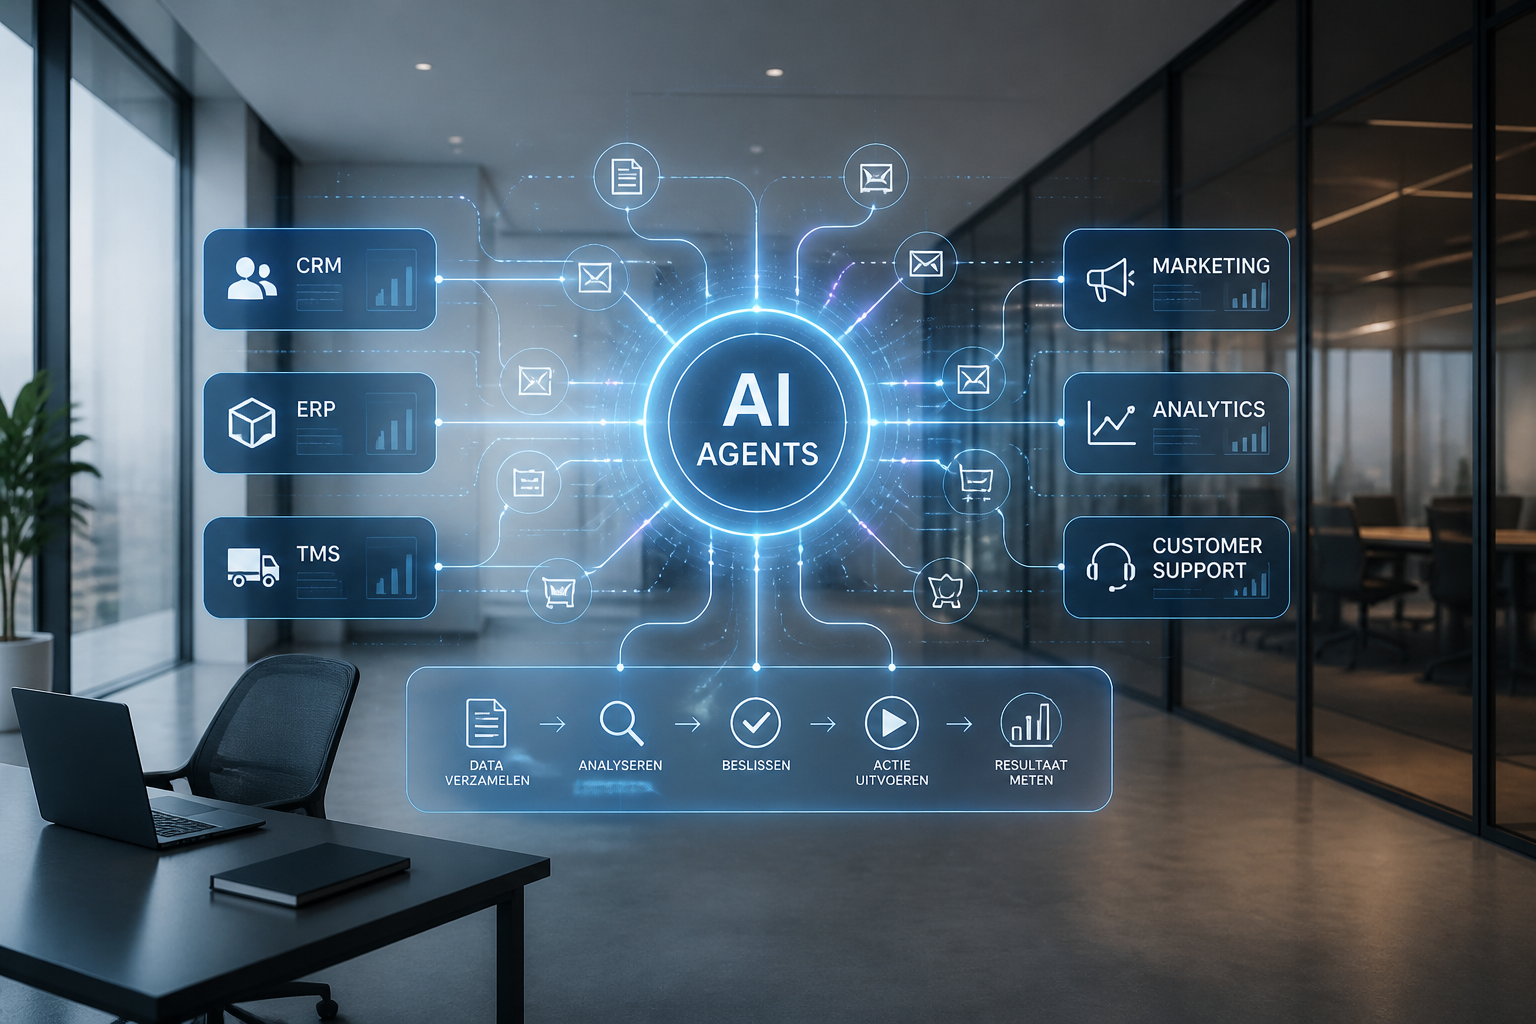
De grootste doorbraak van AI in bedrijven zit waarschijnlijk niet in een betere chatbot, maar in software die namens een gebruiker kan handelen. Een agent die kan inloggen, gegevens kan ophalen, formulieren kan invullen of acties kan uitvoeren in SaaS-tools en portals, verandert de rol van AI fundamenteel. Niet langer staat alleen het genereren van tekst centraal, maar het veilig uitvoeren van werk in bestaande systemen.
Dat klinkt efficiënt, maar het schuift meteen een lastig vraagstuk naar voren: hoe geef je een AI-agent toegang zonder de controle kwijt te raken? Precies daar ontstaat nu een nieuwe enterprise-laag rond identity, permissions, audit logging en revocation. De recente aankondiging van 1Password laat zien hoe urgent dat is: het bedrijf introduceerde een manier voor AI-agents om namens een gebruiker in te loggen zonder het wachtwoord te zien, via een proces waarin de agent wordt geïdentificeerd, de gebruiker een melding krijgt en de login vervolgens wordt goedgekeurd door de password manager volgens TechCrunch.
Voor ondernemers en beslissers is de boodschap helder: AI inzetten betekent niet meer alleen kiezen voor een model of promptstrategie. Je moet ook bepalen hoe een agent zich authenticeert, welke rechten hij krijgt, hoe lang die rechten geldig zijn en hoe je achteraf kunt aantonen wat er is gebeurd. Wie dat nu niet ontwerpt, loopt straks vast op security, compliance of operationele chaos.
Van chatbot naar uitvoerende collega
De eerste generatie AI in organisaties was vooral adviserend. Medewerkers vroegen een model om teksten te schrijven, samenvattingen te maken of ideeën te genereren. De volgende fase is veel praktischer: een agent die een taak niet alleen begrijpt, maar ook uitvoert. Denk aan een supportagent die tickets verrijkt, een marketingagent die content publiceert, of een operations-agent die statusinformatie uit meerdere systemen samenbrengt.
Dat soort toepassingen zijn aantrekkelijk omdat ze tijd besparen en processen versnellen. Maar ze raken direct aan de kern van enterprise IT. Een agent die alleen leest, is al gevoelig. Een agent die schrijft, wijzigt of bestelt, is een ander verhaal. Dan heb je niet alleen een model nodig, maar een gecontroleerde identiteit met beperkte bevoegdheden.
Die verschuiving zie je ook terug in de markt. Uber heeft bijvoorbeeld zijn hele wereldwijde personeelsbestand op ChatGPT Work gezet, nadat het eerst met een kleinere pilot begon meldt TechCrunch. Dat laat zien dat enterprise-adoptie niet meer experimenteel is, maar onderdeel wordt van dagelijkse workflows. Tegelijkertijd maakt het duidelijk dat organisaties niet alleen moeten nadenken over gebruik, maar ook over governance: wie mag wat doen, en onder welke voorwaarden?
Waarom identity nu belangrijker wordt dan promptdesign
Veel bedrijven hebben inmiddels wel een AI-beleid, maar nog geen agent-beleid. Dat verschil is cruciaal. Een chatbot die antwoord geeft, heeft vooral content- en kwaliteitsrisico’s. Een agent die inlogt op een CRM, supportportaal of interne dashboardomgeving, introduceert identity-risico’s, autorisatievraagstukken en auditverplichtingen.
Daarom moeten bedrijven onderscheid maken tussen drie soorten sessies:
- menselijke sessies, waarin een medewerker zelf inlogt;
- service accounts, die systemen onderling laten praten;
- agent-sessies, waarin een AI namens een gebruiker handelt.
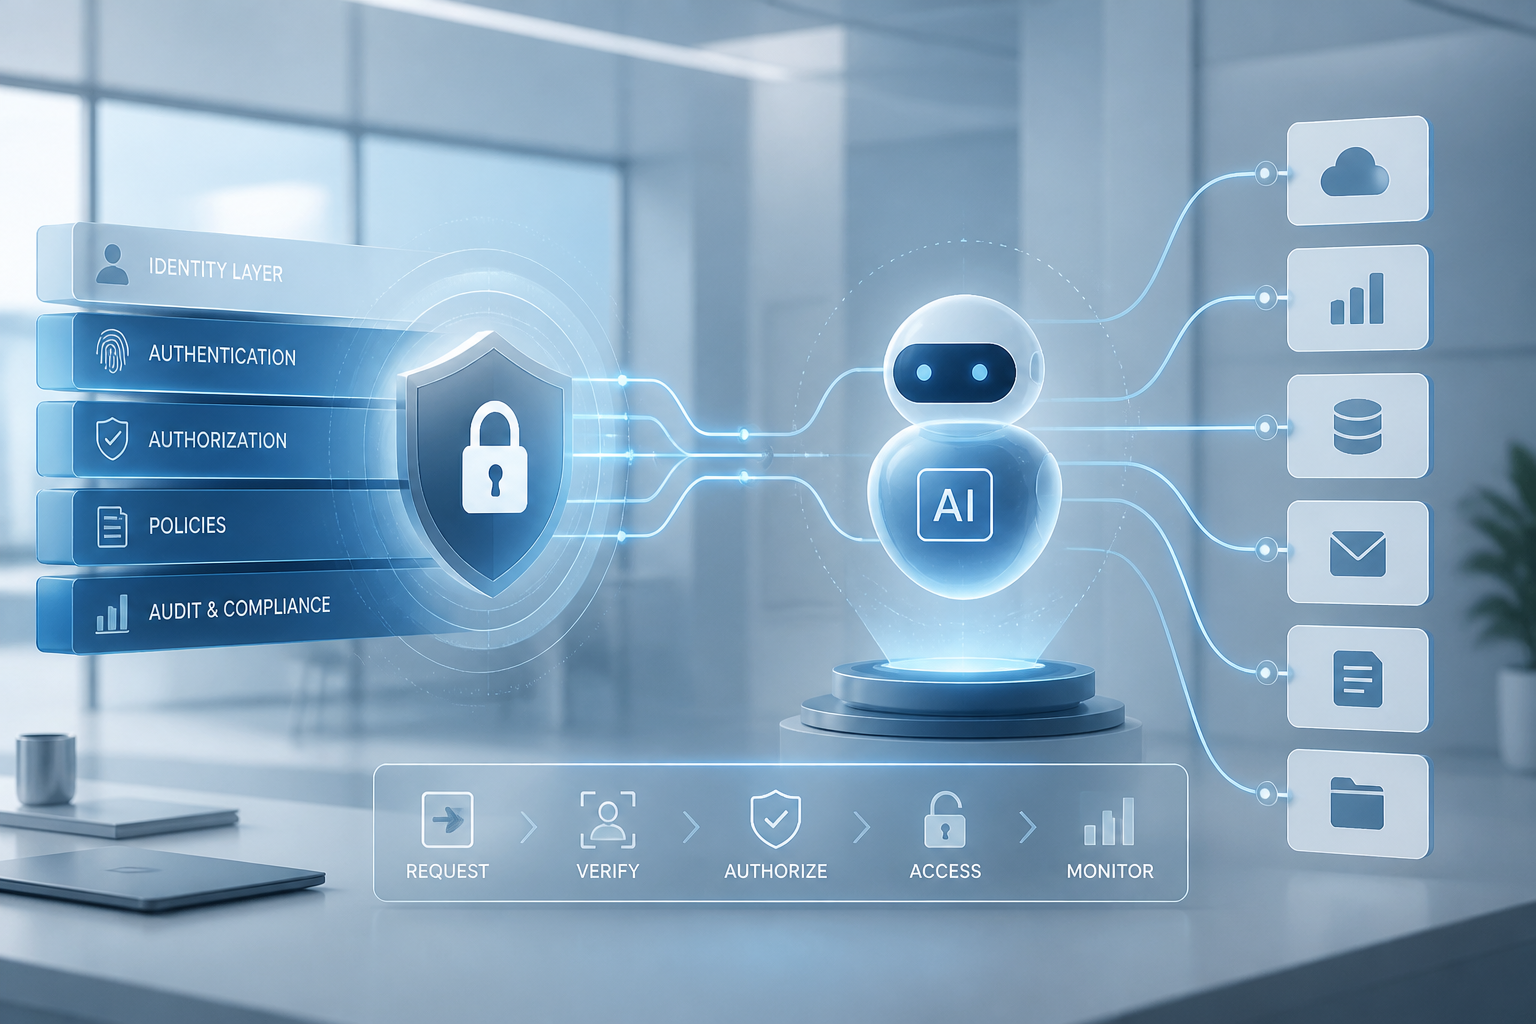
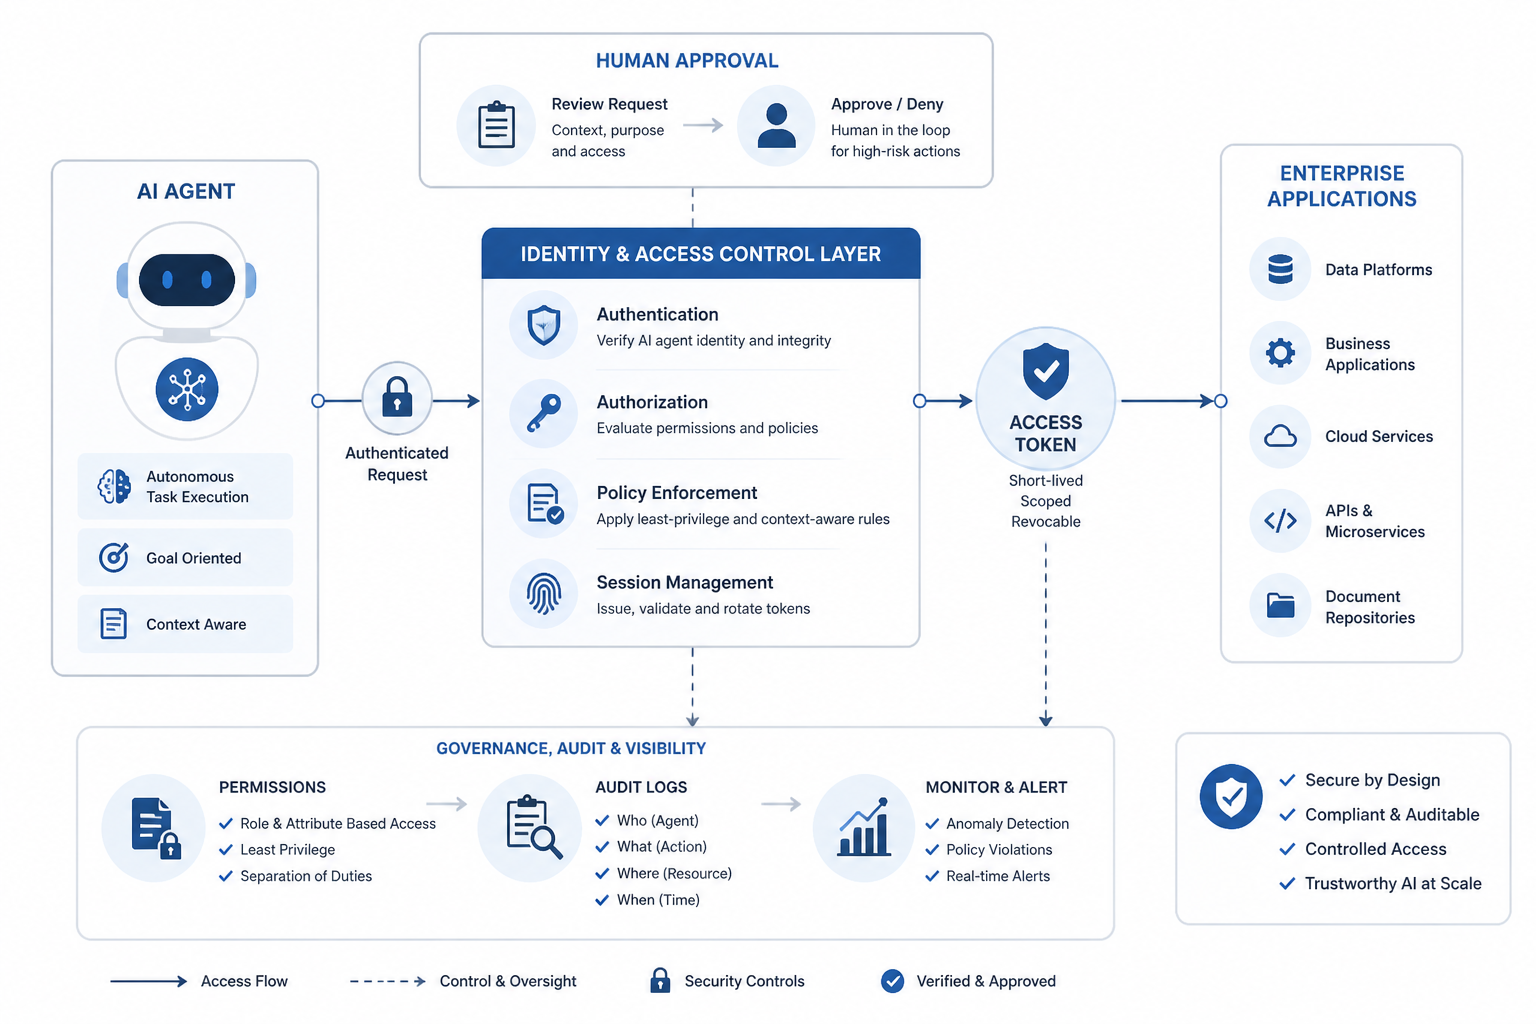
Die derde categorie bestaat in veel organisaties nog nauwelijks als formeel concept. Toch is dat precies wat nodig is. Een agent moet niet dezelfde rechten krijgen als een mens, en ook niet dezelfde als een backend-service. Het gaat om tijdelijke, afgebakende toegang met duidelijke scope. In de praktijk betekent dat: scoped tokens, minimale rechten, korte geldigheid en een heldere route om toegang direct in te trekken.
De ontwikkeling van 1Password onderstreept dat punt. Het idee is niet dat een agent het wachtwoord ziet, opslaat of hergebruikt, maar dat er een gecontroleerde keten ontstaat tussen agent, gebruiker en identity-laag. Dat is precies het soort architectuur dat bedrijven nodig hebben als ze AI willen inzetten zonder hun beveiligingsmodel open te breken.
Wat dit betekent voor IAM, SSO en security teams
Voor IT- en securityteams is dit geen kleine aanpassing, maar een uitbreiding van de bestaande IAM- en SSO-architectuur. Waar identity management traditioneel draait om mensen en applicaties, komt er nu een nieuwe actor bij: de agent. Die moet herkenbaar zijn, maar niet te machtig. Controleerbaar, maar niet log. En vooral: auditbaar.
Dat betekent concreet dat organisaties hun toegangsmodel opnieuw moeten bekijken. Welke acties mag een agent uitvoeren? Mag een agent alleen lezen, of ook schrijven? Mag hij transacties starten, of alleen voorbereiden? Moet een mens altijd akkoord geven bij gevoelige handelingen? En hoe leg je vast dat een actie door een agent is uitgevoerd, zonder dat je de traceerbaarheid verliest?
Ook revocation flows worden belangrijker. Als een medewerker uit dienst gaat, moet niet alleen zijn account dicht, maar ook de agenten die namens hem konden handelen. En als een workflow fout loopt, moet je toegang snel kunnen intrekken zonder de hele automatisering stil te leggen.
Dat is geen theoretisch probleem. Bedrijven die AI-agents koppelen aan interne systemen, zullen merken dat de echte bottleneck niet het model is, maar de vraag of de organisatie veilig genoeg is ingericht om het model te laten handelen.
Workflow-automatisering krijgt een extra beveiligingslaag
Voor teams die al werken met n8n, Zapier of andere automation-platformen, verandert de spelregel. Een workflow is niet langer alleen een reeks stappen; het is ook een identiteitstraject. De vraag is niet alleen wat de workflow doet, maar ook namens wie en met welke rechten.
Dat maakt agent-ready automatisering complexer, maar ook professioneler. Een goed ontwerp bevat bijvoorbeeld:
- tijdelijke tokens per taak of sessie;
- duidelijke goedkeuringsstappen voor risicovolle acties;
- audit logging per actie en per identiteit;
- fallback naar menselijke goedkeuring bij uitzonderingen;
- scheiding tussen lees- en schrijfrechten.
Voor marketing-, sales- en supportteams biedt dat veel kansen. Een agent kan bijvoorbeeld leads verrijken, supportcases samenvatten of contentstatussen bijwerken. Maar alleen als de organisatie vooraf bepaalt welke data de agent mag zien en welke acties hij mag uitvoeren. Zonder die grenzen wordt automatisering al snel een beveiligingsrisico in plaats van een productiviteitswinst.
Ook websites en portals moeten agent-ready worden
Niet alleen interne systemen veranderen. Ook websites, klantportalen en commerce-omgevingen moeten opnieuw nadenken over machine-to-machine toegang. Een interessant voorbeeld is hoe retailers hiermee omgaan. Walmart heeft een Agent Gateway geïntroduceerd om goedgekeurde agents te laten verbinden via het model context protocol, met extra controles rond aankooprechten, profielscheiding en transactielimieten volgens TechCrunch. Amazon kiest juist voor een restrictiever pad.
Die tegenstelling is relevant voor iedere organisatie met een digitaal kanaal. Wil je AI-agents toegang geven tot je platform, of blokkeer je ze? En als je ze toelaat, onder welke voorwaarden? Bedrijven die hier vroeg over nadenken, kunnen hun digitale voordeuren beter afstemmen op de realiteit van agentic AI. Denk aan aparte profielen, beperkte rechten, duidelijke terms voor machinegebruik en een transparante manier om agent-acties te onderscheiden van menselijke acties.
Dat geldt ook voor content- en publicatieprocessen. Als een agent een artikel, productupdate of campagne-asset mag plaatsen, moet je kunnen zien wat hij heeft gedaan, wanneer en op basis van welke autorisatie. Zonder die zichtbaarheid wordt compliance lastig en ontstaat er reputatierisico.
Wat Nederlandse bedrijven nu al moeten regelen
Voor Nederlandse organisaties is de praktische vraag niet of deze ontwikkeling komt, maar hoe snel ze zich erop voorbereiden. De eerste stap is niet een groot AI-programma, maar een inventarisatie van processen waar een agent waarde kan toevoegen én waar toegang nodig is.
Begin met drie vragen:
- Welke taken zijn repetitief genoeg om te automatiseren?
- Welke systemen zijn daarvoor nodig?
- Welke rechten zijn minimaal noodzakelijk om die taak veilig uit te voeren?
Daarna volgt het governance-gedeelte. Wie keurt een agent goed? Wie beheert de rechten? Wie monitort afwijkend gedrag? En wat gebeurt er als een agent een fout maakt? Organisaties die dit nu al in beleid en architectuur vastleggen, kunnen later sneller opschalen.
Voor bureaus en implementatiepartners ontstaat hier bovendien een nieuwe adviesrol. Niet alleen integraties bouwen, maar ook agent governance ontwerpen. Niet alleen workflows automatiseren, maar ook identity, logging en monitoring inrichten. Dat maakt AI-projecten minder “proof of concept” en meer enterprise-ready.
De kern is simpel: AI-agents worden pas echt bruikbaar als ze veilig kunnen handelen binnen bestaande systemen. En daarvoor zijn identity en permissions geen bijzaak meer, maar de basislaag.
Wil je als organisatie verkennen hoe je AI-agents veilig inzet in je processen, systemen en workflows? Neem dan contact op via /contact.php. We denken graag mee over een praktische aanpak voor identity, automatisering en governance.